
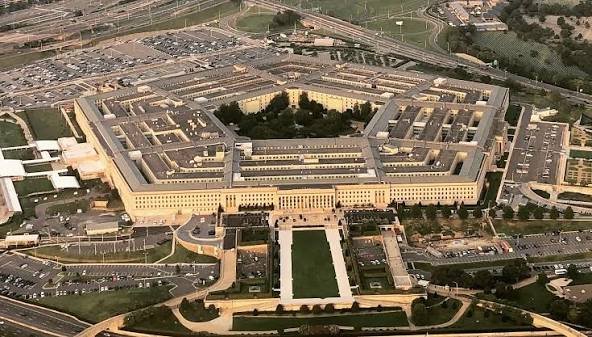
अमेरिकी रक्षा विभाग के डिफेंस मैनपावर डेटा सेंटर (DMDC) में एक गंभीर साइबर सेंधमारी का मामला सामने आया है। अक्टूबर 2025 से जुलाई 2026 के बीच अवैध यूजर्स ने चुपचाप इस सिस्टम तक पहुंच बनाई और लाखों सैन्य कर्मियों व उनके परिवारों की संवेदनशील जानकारियां उजागर कर दीं। हालांकि पेंटागन ने खामी को ठीक कर लिया है, लेकिन यह चूक राष्ट्रीय सुरक्षा पर बड़ा सवालिया निशान लगाती है।
क्या-क्या लीक हुआ और कौन-कौन लोग प्रभावित हैं?
पेंटागन के मुख्य पर्सनल रिकॉर्ड रिपॉजिटरी यानी डीएमडीसी (DMDC) में साइबर सेंधमारी का मामला सामने आया है। यह सिस्टम 6 करोड़ से ज्यादा रिकॉर्ड संभालता है। इस ब्रीच में 27.6 लाख जीवित लोगों और 2.94 लाख मृत व्यक्तियों का डेटा उजागर हुआ है।
प्रभावित लोगों में सक्रिय सैनिक, रिजर्व जवान, सिविलियन कर्मचारी, ठेकेदार, रिटायर्ड सैन्यकर्मी और सैन्य परिवारों के सदस्य शामिल हैं। लीक हुए डेटा में नाम, सोशल सिक्योरिटी नंबर, जन्मतिथि, संपर्क जानकारी और नौकरी से जुड़ी संवेदनशील जानकारियां शामिल हैं। सबसे चिंताजनक बात यह है कि यह डेटा बिना एन्क्रिप्शन के रखा गया था, जिससे दुरुपयोग का जोखिम बढ़ सकता है।
राष्ट्रीय सुरक्षा को खतरा और संभावित परिणाम
जानकारों के मुताबिक, पेंटागन के डेटा लीक से अमेरिका की सुरक्षा को रणनीतिक नुकसान पहुंचने का खतरा है। सोशल सिक्योरिटी नंबर और जन्मतिथि जैसी जानकारियों के जरिए पहचान की चोरी और फर्जी दस्तावेजों का इस्तेमाल किया जा सकता है।
वहीं, सैन्यकर्मियों की नौकरी और भूमिकाओं से जुड़ी जानकारी उजागर होने से अमेरिकी सैन्य ढांचे की संवेदनशील जानकारियां सामने आ सकती हैं। इसके अलावा, फिशिंग और साइबर जासूसी का खतरा भी बढ़ गया है। बताया जा रहा है कि अक्टूबर 2025 से जुलाई 2026 तक सिस्टम में अवैध पहुंच बनी रही। हाल ही में FBI के जॉब्स पोर्टल पर भी सेंधमारी की कोशिश सामने आई थी।
पेंटागन की प्रतिक्रिया और आगे के सुरक्षा कदम
जुलाई 2026 में साइबर सुरक्षा खामी का पता चलते ही पेंटागन ने कार्रवाई करते हुए इसे पैच कर दिया। इसके बाद प्रभावित लोगों को सुरक्षा के मद्देनजर एक साल की मुफ्त क्रेडिट मॉनिटरिंग और आइडेंटिटी प्रोटेक्शन देने की पेशकश की गई है।
हालांकि, अधिकारियों के मुताबिक अब तक डेटा के गलत इस्तेमाल या किसी वित्तीय नुकसान का सबूत नहीं मिला है, लेकिन मामले की जांच जारी है। वहीं, विशेषज्ञों का मानना है कि भविष्य में ऐसी घटनाओं को रोकने के लिए मल्टी-फैक्टर ऑथेंटिकेशन, मजबूत एन्क्रिप्शन और नियमित साइबर ऑडिट जैसे सुरक्षा उपायों को मजबूत करना जरूरी है।
पेंटागन के डीएमडीसी में हुई यह सेंधमारी दिखाती है कि बड़े से बड़े संस्थानों का डेटा भी साइबर हमलों की चपेट में आ सकता है। लाखों सैन्यकर्मियों और उनके परिवारों की संवेदनशील जानकारी उजागर होने से पहचान की चोरी, साइबर जासूसी और राष्ट्रीय सुरक्षा से जुड़े जोखिम बढ़ सकते हैं। हालांकि, पेंटागन ने सुरक्षा खामी ठीक कर दी है और जांच जारी है, लेकिन यह घटना सैन्य डेटा की सुरक्षा और साइबर सुरक्षा व्यवस्था को मजबूत बनाने की जरूरत को सामने लाती है।